
پورت 3389؛ دروازه ارتباط از راه دور و ضرورت حفاظت از آن
پورت 3389 یکی از مهمترین پورتهای ارتباطی در ویندوز است که بهصورت پیشفرض برای برقراری ارتباط از طریق پروتکل Remote Desktop Protocol یا RDP استفاده میشود. این پورت به مدیران شبکه و کاربران مجاز اجازه میدهد از راه دور به رایانهها و سرورها متصل شوند و امور مدیریتی خود را انجام دهند.
با وجود کاربرد گسترده پورت 3389 در مدیریت زیرساخت، دسترسی بدون محدودیت به آن میتواند زمینه نفوذ غیرمجاز و تهدیدات امنیتی را فراهم کند. شناخت عملکرد این پورت، روشهای بررسی وضعیت آن و رعایت اصول امنیت RDP برای حفاظت از سرورها و اطلاعات سازمان ضروری است.
پورت 3389؛ نقش و کاربرد آن در ارتباطات RDP
پورت 3389 شماره پورتی است که سرویس Remote Desktop در ویندوز و ویندوز سرور بهصورت پیشفرض برای دریافت اتصالهای RDP از آن استفاده میکند. RDP مخفف Remote Desktop Protocol است؛ پروتکلی که امکان کنترل محیط گرافیکی یک سیستم از راه دور را فراهم میسازد.
برای نمونه، مدیر شبکه میتواند از رایانه خود به سرور ویندوزی متصل شود، تنظیمات آن را بررسی کند یا برنامهای را اجرا کند. در این شرایط، سرور مقصد معمولاً روی پورت 3389 منتظر اتصال میماند؛ مگر اینکه پورت پیشفرض توسط مدیر سیستم تغییر کرده باشد.
پورت 3389 مسیر پیشفرض اتصال RDP است؛ اما باز بودن این مسیر، بهتنهایی نشانه امن بودن ارتباط یا مجاز بودن کاربر نیست.
RDP و پورت 3389؛ دو مفهوم با نقشهای متفاوت
در ارتباطات دسکتاپ از راه دور، RDP و پورت 3389 در کنار یکدیگر عمل میکنند، اما وظایف یکسانی ندارند. شناخت تفاوت این دو به درک بهتر نحوه اتصال و بررسی تنظیمات شبکه کمک میکند.
- پروتکل RDP: مسئول برقراری و مدیریت نشست دسکتاپ از راه دور است.
- پورت 3389: شماره پورت پیشفرض برای دریافت اتصالات RDP در ویندوز است.
- تغییر شماره پورت: شماره پورت قابل تغییر است، اما پروتکل همچنان RDP باقی میماند.
- تشخیص سرویس فعال: باز بودن پورت 3389 لزوماً به معنای اجرای RDP نیست.
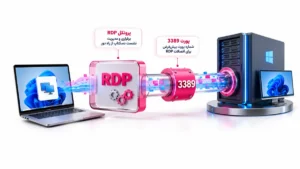
ارتباط پورت 3389 با پروتکلهای TCP و UDP
در ارتباط استاندارد Remote Desktop، پورت 3389 میتواند از هر دو پروتکل TCP و UDP استفاده کند. TCP برای برقراری ارتباط RDP کاربرد دارد و UDP نیز در صورت پشتیبانی و پیکربندی مناسب، میتواند به انتقال ترافیک نشست کمک کند.
البته نیاز به این پروتکلها به نسخه سیستمعامل، معماری ارتباط و تنظیمات شبکه بستگی دارد. برای مثال، در اتصال از طریق Remote Desktop Gateway، مسیر ارتباط کاربر با سرور متفاوت از اتصال مستقیم است؛ بنابراین قوانین فایروال باید متناسب با معماری واقعی شبکه تعریف شوند.
پورت 3389؛ دروازه دسترسی یا تهدیدی برای امنیت شبکه؟
باز بودن پورت 3389 در یک شبکه کنترلشده، بهخودیخود نشانه نفوذ نیست. خطر زمانی افزایش مییابد که سرویس RDP بدون محدودیت مناسب در اینترنت قرار گیرد، حسابهای کاربری ضعیف باشند یا بهروزرسانیهای امنیتی روی سیستم مقصد نصب نشده باشند.
مهمترین خطرات ناشی از دسترسی ناامن به RDP و پیامدهای احتمالی آن برای امنیت شبکه عبارتاند از:
- حدس رمز عبور: تلاش مکرر مهاجم برای شناسایی رمز حسابهای کاربری.
- سرقت اطلاعات ورود: استفاده از اعتبارنامههای افشاشده برای نفوذ.
- سوءاستفاده از آسیبپذیریها: بهرهبرداری از ضعفهای امنیتی سیستم.
- حرکت جانبی در شبکه: تلاش برای نفوذ به سامانههای دیگر سازمان.
- تخریب یا رمزگذاری دادهها: تغییر یا حذف اطلاعات با دسترسی غیرمجاز.
شدت این خطرات به سطح دسترسی حسابها و وضعیت امنیتی سرور بستگی دارد. در محیطهای سازمانی، یک حساب مدیریتی که از طریق RDP در اختیار مهاجم قرار گیرد، ممکن است زمینه گسترش نفوذ به بخشهای دیگر شبکه را فراهم کند.
راهنمای بررسی وضعیت پورت 3389 در ویندوز
برای عیبیابی ارتباط RDP باید دو موضوع جداگانه بررسی شوند: وضعیت سرویس روی سیستم مقصد و امکان برقراری ارتباط از سیستم مبدأ. ممکن است سرویس فعال باشد، اما فایروال یا مسیر شبکه اجازه اتصال ندهد.
بررسی پورت 3389 روی سیستم مقصد
برای بررسی وضعیت پورت روی سرور، ابزار PowerShell را در سیستم مقصد باز کنید و دستور زیر را اجرا کنید:
Get-NetTCPConnection -LocalPort 3389 -State Listenنتیجه موفق | اگر وضعیت Listen نمایش داده شود، برنامهای روی پورت 3389 منتظر دریافت اتصال است؛ اما این نتیجه لزوماً به معنای فعال بودن RDP یا دسترسی از اینترنت نیست.
نتیجه ناموفق | اگر نتیجهای نمایش داده نشود، ممکن است سرویسی روی این پورت فعال نباشد یا شماره پورت تغییر کرده باشد. در این شرایط، تنظیمات Remote Desktop و وضعیت سرویس را بررسی کنید.
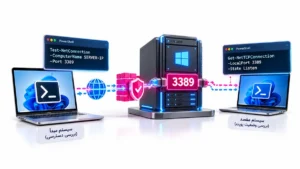
بررسی دسترسی به پورت 3389 از سیستم مبدأ
برای بررسی امکان اتصال به سرور، ابزار PowerShell را در سیستم مبدأ باز کنید و دستور زیر را اجرا کنید. بهجای SERVER-IP، نشانی سرور مقصد را وارد کنید:
Test-NetConnection -ComputerName SERVER-IP -Port 3389نتیجه موفق | اگر مقدار TcpTestSucceeded برابر True باشد، ارتباط TCP از سیستم مبدأ با پورت مقصد برقرار شده است؛ اما این نتیجه لزوماً به معنای برقراری نشست RDP یا تأیید هویت کاربر نیست.
نتیجه ناموفق | اگر مقدار TcpTestSucceeded برابر False باشد، ممکن است مسیر ارتباط مسدود باشد یا سرویس در دسترس نباشد. در این شرایط، قوانین فایروال، شماره پورت و وضعیت سرویس را بررسی کنید.
توجه داشته باشید: این آزمایشها فقط وضعیت پورت و ارتباط TCP را از محل اجرای دستور مشخص میکنند. برای بررسی دسترسی از اینترنت نیز باید آزمایش را از یک مبدأ خارجی مجاز انجام دهید.
راهکارهای افزایش امنیت پورت 3389 در شبکه
حفاظت از RDP تنها با تغییر یک تنظیم انجام نمیشود. امنیت این ارتباط به ترکیبی از کنترل دسترسی، وضعیت سیستم مقصد، احراز هویت کاربران و نظارت بر نشستها وابسته است.
اقدامات زیر میتوانند خطر دسترسی غیرمجاز را کاهش دهند و به حفاظت از سرورها کمک کنند:
- محدودسازی دسترسی اینترنتی: استفاده از VPN امن یا درگاه کنترلشده.
- تنظیم دقیق فایروال: مجازکردن اتصال فقط از مبدأهای موردنیاز سازمان.
- احراز هویت چندمرحلهای: افزودن لایه تأیید هویت در مسیر دسترسی.
- بازبینی حسابهای کاربری: حذف دسترسیهای غیرضروری و حسابهای بلااستفاده.
- تقویت سیاست رمز عبور: استفاده از رمز قوی و محدودسازی تلاشهای ورود.
- نصب بهروزرسانیهای امنیتی: اصلاح آسیبپذیریهای شناختهشده سیستم مقصد.
- ثبت و پایش نشستها: بررسی ورودهای ناموفق و فعالیتهای غیرمعمول.
- فعالسازی قابلیت NLA: احراز هویت کاربر پیش از ایجاد نشست کامل.
اگر کاربر یا سیستمی دیگر به Remote Desktop نیاز ندارد، بهتر است دسترسی مربوط به آن حذف شود. البته پیش از اعمال محدودیت باید وابستگیهای عملیاتی و مسیر جایگزین مدیریت بررسی شوند تا فعالیت کاربران مجاز مختل نشود.
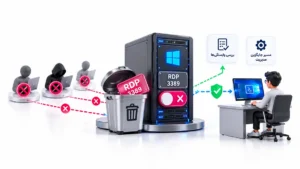
تغییر پورت 3389؛ راهکار امنیتی یا اقدامی تکمیلی؟
تغییر شماره پورت پیشفرض ممکن است برخی تلاشهای خودکار ساده را کاهش دهد؛ اما بهتنهایی یک راهکار امنیتی کافی نیست. مهاجم همچنان میتواند پورت جدید را شناسایی کند و در صورت وجود اطلاعات ورود افشاشده یا آسیبپذیری، برای نفوذ تلاش کند.
همچنین تغییر پورت میتواند بر تنظیمات فایروال و ابزارهای مدیریتی اثر بگذارد. اگر انجام این تغییر ضروری است، ابتدا مسیر جایگزین دسترسی را آماده کنید و پس از اعمال تنظیمات، اتصال کاربران مجاز را آزمایش کنید.
مراحل فنی این فرایند در مستندات رسمی مایکروسافت درباره تغییر پورت Remote Desktop توضیح داده شده است.
زمان مناسب برای بستن پورت 3389 و محدودسازی دسترسی
اگر سیستمی به اتصال RDP نیاز ندارد، غیرفعالکردن Remote Desktop و حذف قوانین دسترسی مرتبط، به کاهش سطح حمله کمک میکند. در سرورهایی که همچنان به RDP نیاز دارند نیز بهتر است دسترسی عمومی بسته و فقط مسیرهای ضروری مجاز شوند.
پیش از بستن پورت، بررسی کنید آیا تیم پشتیبانی یا ابزارهای مدیریتی از آن استفاده میکنند. در سرورهای راه دور، نبود دسترسی جایگزین ممکن است باعث اختلال در مدیریت سیستم شود.
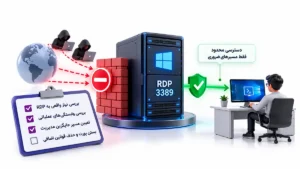
فراتر از پورت 3389؛ مدیریت امن دسترسی در سازمان
در سازمانهایی که چندین سرور و کارشناس پشتیبانی دارند، موضوع فقط باز یا بسته بودن پورت نیست. مدیران فناوری اطلاعات باید بدانند چه کسی، در چه زمانی و به کدام سیستم دسترسی دارد و چگونه میتوان فعالیت کاربران و نشستهای مدیریتی را پیگیری کرد.
سامانه Rakaard برای دسترسی از راه دور به سرورها و ضبط نشستها قابل بررسی است. برای آشنایی با این سامانه و ارزیابی تناسب آن با زیرساخت سازمان میتوانید به وبسایت راکارد مراجعه کنید.
مدیریت پورت 3389؛ تعادل میان دسترسی و امنیت
پورت 3389 مسیر پیشفرض ارتباط RDP در ویندوز است و نقش مهمی در مدیریت از راه دور دارد. بااینحال، قرار دادن مستقیم این سرویس در اینترنت، بدون کنترلهای مناسب، میتواند خطر دسترسی غیرمجاز را افزایش دهد.
برای کاهش این خطر، ابتدا سیستمهای نیازمند RDP را شناسایی کنید و سپس وضعیت دسترسی شبکه، حسابهای کاربری، بهروزرسانیها و ثبت رویدادها را بررسی کنید. تغییر شماره پورت میتواند اقدامی تکمیلی باشد، اما جایگزین کنترلهای امنیتی اصلی نیست.
