دسترسی پیمانکاران به شبکه OT؛ ضرورت و چالشهای امنیتی
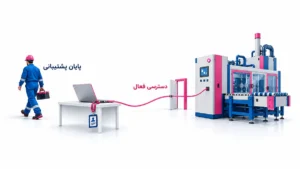
در صنایع، رفع خطای PLC، بررسی سامانه SCADA یا بهروزرسانی تجهیزات گاهی بدون کمک متخصصان بیرونی امکانپذیر نیست. پیمانکار از راه دور به ایستگاه مهندسی متصل میشود، مشکل را برطرف میکند و خط تولید به فعالیت خود ادامه میدهد. اما اگر مسیر ارتباطی و مجوز دسترسی پیمانکار پس از پایان کار همچنان فعال بمانند، چه اتفاقی میافتد؟
پایان پشتیبانی، ادامه دسترسی…
دسترسی پیمانکاران به شبکه OT زمانی به یک تهدید تبدیل میشود که با اتصال دائمی، حسابهای مشترک یا انتقال فایلهای کنترلنشده همراه باشد. این اشتباهات میتوانند امنیت شبکه صنعتی و تداوم تولید را به خطر بیندازند. شناخت سه خطای رایج در این زمینه و اصلاح آنها، به سازمانها کمک میکند بدون محدودکردن پشتیبانی تخصصی، کنترل بیشتری بر دسترسی پیمانکاران داشته باشند.
ریسکهای امنیتی دسترسی پیمانکاران به شبکه OT
در شبکههای اداری، دسترسی غیرمجاز معمولاً با افشای اطلاعات یا اختلال در سرویسها همراه است؛ اما در محیطهای صنعتی، پیامدهای آن میتواند جدیتر باشد. یک دسترسی کنترلنشده ممکن است باعث توقف خط تولید، آسیب به تجهیزات و اختلال در فرایندهای حیاتی سازمان شود.
بسیاری از تجهیزات OT برای استفاده از قابلیتهایی مانند احراز هویت چندعاملی یا ثبت دقیق فعالیت کاربران طراحی نشدهاند. همین محدودیتها، مدیریت دسترسی پیمانکاران به شبکه OT را حساستر میکند و ضرورت استفاده از مسیرهای ارتباطی امن و کنترلشده را افزایش میدهد.
مرجع: طبق راهنمای امنیت صنعتی
NIST، حفاظت از شبکههای OT باید امنیت اطلاعات، ایمنی تجهیزات و دسترسپذیری فرایندهای صنعتی را همزمان در نظر بگیرد.
خطای اول: دسترسی مستقیم و دائمی به شبکه OT
یکی از خطاهای رایج در صنایع، ایجاد VPN دائمی یا مسیر Remote Desktop برای پیمانکاران است. این روش ممکن است دسترسی کارشناس را فراتر از تجهیز موردنظر گسترش دهد و امنیت شبکه OT را با دو خطر مهم مواجه کند:
- دسترسی گسترده: اتصال به یک ایستگاه مهندسی ممکن است راه ارتباط با HMI، Historian و سایر کنترلرها را باز کند.
- دسترسی ماندگار: حسابها و مسیرهای ارتباطی ممکن است پس از پایان مأموریت فعال بمانند و راه ورود به شبکه را باز نگه دارند.
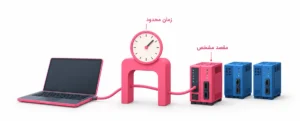
راهکار: دسترسی به مقصد، نه شبکه
در معماری امن، پیمانکار از طریق درگاه واسط در DMZ فقط به سامانه و پروتکل مشخص دسترسی دارد. با استفاده از مدل Just-in-Time، این دسترسی به بازه زمانی تأییدشده محدود میشود و پس از پایان مأموریت، بدون ایجاد مسیر عمومی به شبکه OT، بهصورت خودکار قطع خواهد شد.
خطای دوم: حسابهای مشترک پیمانکاران
در برخی سازمانها، چند کارشناس پیمانکار با یک حساب مشترک مانند Vendor یا Support به تجهیزات صنعتی دسترسی پیدا میکنند. این روش شاید مدیریت اولیه حسابها را سادهتر کند، اما ردیابی فعالیت کاربران و شناسایی مسئول تغییرات را دشوار میسازد و دو خطر مهم به همراه دارد:
- هویت نامشخص: هنگام تغییر برنامه PLC، گزارش سامانه فقط نام حساب مشترک را ثبت میکند و فرد انجامدهنده مشخص نیست.
- دسترسی ماندگار: پس از خروج کارشناس از شرکت، اطلاعات ورود ممکن است در اختیار او باقی بماند و امکان اتصال مجدد فراهم باشد.
راهکار: هویت اختصاصی و حداقل اختیار
هر کارشناس باید با حساب اختصاصی و احراز هویت چندعاملی (MFA) وارد شود و فقط به تجهیزات، پروتکلها و امکانات موردنیاز مأموریت دسترسی داشته باشد. بر اساس اصل حداقل دسترسی (Least Privilege)، مجوزها باید زماندار و قابل لغو باشند و حسابهای اضطراری نیز صرفاً در شرایط ضروری استفاده شوند.
خطای سوم: کنترل ورود بدون کنترل تغییرات
حتی با استفاده از MFA و Jump Server، فعالیتهای پیمانکار پس از ورود به شبکههای حساس صنعتی لزوماً کنترل نمیشوند. انتقال فایلهای Firmware یا تغییر برنامه PLC بدون بررسی و ثبت، میتواند امنیت شبکه OT را با دو خطر مهم مواجه کند:
- ورود فایل ناامن: فایلهای Firmware یا Patch ممکن است بدون بررسی منبع و وضعیت امنیتی وارد شبکه صنعتی شوند.
- تغییرات ثبتنشده: برنامه PLC ممکن است بدون نگهداری نسخه قبلی تغییر کند و پیگیری یا بازیابی آن دشوار شود.
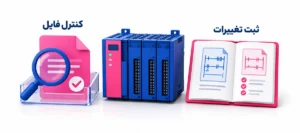
راهکار: کنترل فایل و ثبت نشست
مسیر انتقال فایل باید از نشست پشتیبانی جدا باشد تا فایلها پیش از ورود از نظر منبع، Checksum و وضعیت امنیتی بررسی شوند. همچنین نشست و تغییرات انجامشده باید به تیکت پشتیبانی مرتبط باشند و امکان قطع فوری دسترسی مشکوک، بدون توقف تولید، فراهم شود.
الگوی استاندارد دسترسی امن پیمانکاران به OT
برای رفع این سه خطا، تنها استفاده از ابزارهای دسترسی از راه دور کافی نیست. سازمان باید هویت کاربران، مسیر ارتباطی، انتقال فایل و تغییرات را در یک فرایند کنترلشده مدیریت کند. این فرایند شامل چهار مرحله اصلی است:
| مرحله | کنترلهای ضروری |
| پیش از اتصال | ثبت درخواست، تأیید مالک سامانه، احراز هویت و تعیین زمان دسترسی |
| هنگام اتصال | استفاده از درگاه واسط، محدودیت مقصد، کنترل فایل و پایش نشست |
| پس از اتصال | خاتمه خودکار مجوز، ثبت تغییرات، بررسی نتیجه و تأیید وضعیت سامانه |
| شرایط اضطراری | قطع فوری دسترسی، ایزولهسازی مسیر و فعالسازی پشتیبانی جایگزین |
با اجرای این الگو، پیمانکار میتواند خدمات تخصصی خود را بدون دسترسی گسترده به شبکه ارائه دهد؛ درحالیکه مدیریت مجوزها، نظارت بر فعالیتها و کنترل نهایی دسترسی همچنان در اختیار بهرهبردار صنعتی باقی میماند.
دسترسی پیمانکاران به شبکه OT؛ مقایسه مدل سنتی و امن
مدل سنتی و کنترلشده در مسیر ارتباطی، مدیریت مجوزها و نظارت بر فعالیت پیمانکاران تفاوتهای مهمی دارند. جدول زیر، شش معیار اصلی این دو روش را مقایسه میکند:
| معیار | مدل سنتی و پرریسک | مدل کنترلشده |
| مسیر اتصال | VPN مستقیم به شبکه | نشست واسطدار از DMZ |
| هویت | حساب مشترک پیمانکار | حساب فردی همراه MFA |
| زمان دسترسی | دائمی یا حذف دستی | زماندار و خودکار |
| سطح اختیار | گسترده و ثابت | محدود به مأموریت |
| انتقال فایل | مستقیم و بدون تأیید مستقل | کانال امن و قابل ممیزی |
| ثبت فعالیت | عمدتاً گزارش ورود | ثبت نشست، فایل و تغییرات |
این مقایسه نشان میدهد که امنیت دسترسی از راه دور فقط به رمزنگاری ارتباط وابسته نیست؛ نحوه صدور مجوز، کنترل فعالیت و پایان دسترسی نیز تعیینکننده است.
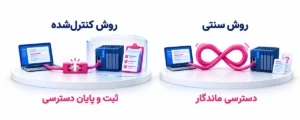
مقایسه دو روش دسترسی پیمانکاران به PLC
فرض کنید شرکت سازنده برای بهروزرسانی Firmware یک PLC به دسترسی راه دور نیاز دارد. در روش سنتی، کارشناس از طریق VPN وارد شبکه شده و فایل را با Remote Desktop منتقل میکند. پس از اعمال تغییرات، ممکن است تنها گزارش ورود کاربر ثبت شده باشد و دسترسی پیمانکار نیز همچنان فعال بماند.
در روش کنترلشده، ابتدا درخواست تغییر ثبت و فایل از نظر امنیتی بررسی میشود. سپس کارشناس با حساب اختصاصی به ایستگاه مشخص متصل شده و عملیات تحت نظارت انجام میگیرد. در پایان، نسخههای قبل و بعد برنامه، نتایج آزمون و گزارش تغییرات ثبت شده و دسترسی بهصورت خودکار قطع میشود. این روش خطر تغییرات ثبتنشده و دسترسیهای ماندگار را کاهش میدهد.
چکلیست ارزیابی امنیت دسترسی پیمانکاران به OT
پیش از انتخاب راهکار جدید، لازم است وضعیت فعلی دسترسی پیمانکاران به شبکه OT از نظر مسیرهای ارتباطی، مجوزها و کنترل فعالیتها بررسی شود. چهار معیار زیر به شناسایی نقاط ضعف امنیتی کمک میکنند:
- مسیرهای ارتباطی: آیا تمام مسیرهای دسترسی پیمانکاران به شبکه OT شناسایی و ثبت شدهاند؟
- محدوده دسترسی: آیا مجوز هر پیمانکار فقط به تجهیزات و زمان موردنیاز محدود شده است؟
- کنترل فعالیتها: آیا انتقال فایل، تغییرات تجهیزات و فعالیتهای کاربران ثبت و بررسی میشوند؟
- قطع اضطراری: آیا میتوان دسترسی مشکوک را بدون ایجاد اختلال در فرایند تولید فوراً قطع کرد؟
اگر پاسخ هر یک از این پرسشها «خیر» یا «نامشخص» است، باید معماری دسترسی، فرایند تأیید و قراردادهای پشتیبانی بازبینی شوند تا مسیرهای پرریسک شناسایی و اصلاح شوند.
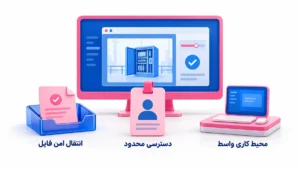
راهکارهای آوید برای مدیریت دسترسی پیمانکاران
شرکت رایانش ابری آوید با تمرکز بر امنیت دسترسی پیمانکاران، راهکارهایی برای مدیریت ارتباطات راه دور در زیرساختهای حساس ارائه میدهد. هدف این رویکرد، فراهمکردن پشتیبانی تخصصی و کنترلشده بدون ایجاد دسترسیهای گسترده و دائمی به شبکه صنعتی است.
راهکارهایی مانند
راکارد سازمانی و
دورکاد برای مدیریت دسترسی از راه دور، تشناد برای ایجاد ارتباط محدود میان شبکهها،
فایلاد برای انتقال امن فایل و
PVM Desktop برای ارائه محیط کاری واسط، متناسب با نیاز سازمان قابل بررسی هستند.
انتخاب راهکار مناسب به نوع تجهیزات، پروتکلهای صنعتی، تعداد پیمانکاران و حساسیت زیرساخت بستگی دارد. ترکیب صحیح این ابزارها با سیاستهای کنترل دسترسی میتواند خطرات پشتیبانی از راه دور را کاهش دهد و نظارت سازمان بر فعالیت پیمانکاران را بهبود بخشد.
پایان مأموریت، پایان دسترسی؛ تداوم امنیت
پشتیبانی تخصصی سازندگان و پیمانکاران برای تداوم فعالیت صنایع ضروری است؛ اما پایان مأموریت باید به معنای پایان دسترسی نیز باشد. دسترسی پیمانکاران به شبکه OT زمانی ایمنتر خواهد بود که به هویت مشخص، تجهیزات موردنیاز و بازه زمانی محدود وابسته باشد و تمامی فعالیتها و تغییرات قابل بررسی باشند.
با حذف مسیرهای دائمی، استفاده از حسابهای اختصاصی و کنترل انتقال فایل، سازمان میتواند بدون محدودکردن همکاری با متخصصان، نظارت بیشتری بر زیرساخت خود داشته باشد. هدف نهایی، حفظ امنیت شبکه صنعتی و تداوم تولید در کنار پشتیبانی سریع، مطمئن و کنترلشده است.
منابع تخصصی