
چرا PAM بهتنهایی کافی نیست؟
خرید یک سامانه امنیتی بهتنهایی دسترسیهای ممتاز را مهار نمیکند. سازمانی ممکن است پروژه پیادهسازی PAM را تمامشده اعلام کند، اما مدیران شبکه، کارشناسان فناوری اطلاعات و پیمانکاران همچنان از مسیرهای مستقیم یا نرمافزارهای ریموت پراکنده به سیستمها متصل شوند. در این وضعیت، الزام روی کاغذ اجرا شده است، ولی یکی از مسیرهای اصلی دسترسی هنوز بیرون از کنترل سازمان قرار دارد.
PAM؛ کنترل دسترسیهای ممتاز…
مدیریت دسترسی ممتاز یا Privileged Access Management برای حفاظت از حسابهایی به کار میرود که اختیار تغییر تنظیمات، مشاهده دادههای حساس یا مدیریت سرویسهای حیاتی را دارند. اثربخشی این سیاست به یک شرط ساده وابسته است: دسترسی ممتاز باید فقط از مسیرهای شناختهشده و مصوب انجام شود. اگر راه دیگری برای اتصال باقی بماند، کاربر یا مهاجم میتواند کنترلهای تعریفشده را دور بزند.
نکته: پیادهسازی PAM زمانی نتیجه میدهد که مسیر دسترسی ممتاز قابل دورزدن نباشد. اتصال ریموت خارج از نظارت، همان مسیر جایگزینی است که میتواند سیاست امنیتی سازمان را بیاثر کند.
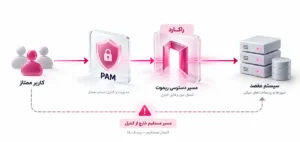
پیامدهای اجرای صوری PAM در کنترل دسترسیهای ممتاز
- رمزهای ثابت و دسترسی مستقیم میتوانند کنترلهای تعریفشده در PAM را دور بزنند.
- ابزارهای ریموت خارج از نظارت بخشی از دسترسیها را از دید تیم امنیت پنهان میکنند.
- دسترسیهای قدیمی و گزارشهای بازبینینشده شناسایی منشأ رخداد را دشوار میکنند.
کدام مسیرهای ریموت میتوانند PAM را دور بزنند؟
بخش مهمی از عملیات سازمان از راه دور انجام میشود. اگر هر واحد از ابزار و مسیر متفاوتی استفاده کند، بخشی از دسترسیها خارج از دید PAM باقی میماند. مهمترین نشانههای این شکاف عبارتاند از:
| نشانه | وضعیت موجود | ریسک ایجادشده |
|---|---|---|
| دسترسی خارج از مسیر مصوب | اتصال مستقیم کاربران به سیستمهای سازمان | انجام بخشی از دسترسیها خارج از کنترل PAM |
| ابزارهای ریموت پراکنده | استفاده از چند ابزار بدون سیاست مشخص | کاهش دید سازمان نسبت به مسیرهای اتصال |
| دسترسیهای باقیمانده | فعالماندن دسترسی پس از پایان کار | افزایش احتمال استفاده غیرمجاز از دسترسی |
| نبود گزارش متمرکز | ثبتنشدن کامل اطلاعات اتصال کاربران | دشوارشدن ردیابی و بررسی رخدادهای امنیتی |
| سیاستهای ناهماهنگ | تفاوت در تأیید کاربران و سطح دسترسی | اجرای غیرهمسان کنترلها در واحدهای مختلف |
| مسیرهای اضطراری دائمی | تبدیل مسیر موقت به روش معمول اتصال | امکان دورزدن کنترلهای تعریفشده در PAM |
وجود هرکدام از این موارد نشان میدهد کنترل حساب ممتاز و کنترل مسیر اتصال از هم جدا شدهاند. مقاله تفاوت راکارد سازمانی با PAM مرز این دو حوزه و نقش هرکدام را با جزئیات بیشتری توضیح میدهد.
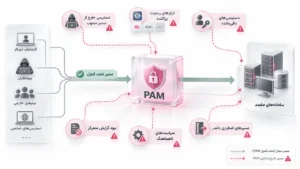
کنترل دسترسی ممتاز از مسیر اتصال جدا نیست
PAM بر هویتها، حسابهای حساس و سیاستهای دسترسی تمرکز دارد؛ اما زمانی مؤثر است که مسیر اتصال کاربر به سیستم مقصد نیز تحت کنترل باشد. اگر اتصال مستقیم یا ابزارهای ریموت خارج از فهرست مجاز فعال بمانند، بخشی از دسترسیها همچنان خارج از دید سازمان خواهد بود:
- مسیر رسمی دسترسی باید برای تمام کاربران مجاز و سیستمهای مقصد مشخص باشد.
- سوابق اتصال کاربران باید بهصورت متمرکز ثبت و برای بررسیهای امنیتی قابل پیگیری باشد.
- ابزارهای خارج از فهرست مجاز باید محدود شوند تا مسیرهای جایگزین برای دورزدن کنترلها باقی نماند.
در سازمانهای حساس، کنترل مسیر اتصال فقط یک تصمیم فنی نیست؛ بلکه بخشی از معماری امنیت دسترسی محسوب میشود. الزامات اتصال امن کاربران از راه دور نیز بر کنترل مسیر دسترسی، احراز هویت و نظارت بر ارتباط تأکید دارد.
راکارد چگونه شکاف اجرای PAM را کاهش میدهد؟
متمرکزسازی «دسترسی ریموت» با راکارد
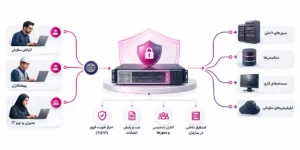
امنیت بیشتر با «معماری متمرکز»
راکارد در معماری PAM سازمان چه جایگاهی دارد؟
راکارد سازمانی بر کنترل دسترسی ریموت و مدیریت مسیر اتصال تمرکز دارد، در حالی که PAM حوزه گستردهتری مانند مدیریت حسابهای ممتاز، اعتبارنامهها، چرخش رمز و دسترسی زماندار را پوشش میدهد. اگر سازمان PAM دارد، راکارد میتواند کانال مصوب اتصال ریموت برای مدیران، کارشناسان و پیمانکاران باشد؛ و اگر PAM هنوز پیادهسازی نشده، متمرکزکردن دسترسیهای ریموت با راکارد میتواند به کاهش اتصالهای پراکنده و ثبتنشده کمک کند.
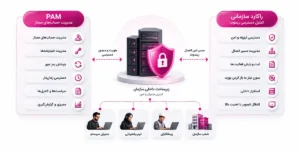
نقش عملی راکارد در کنترل دسترسی
راکارد با متمرکزکردن اتصالها، کنترل سطح دسترسی و ثبت سوابق، بخشی از ریسکهای ناشی از دسترسیهای پراکنده و کنترلنشده را کاهش میدهد:
| نیاز سازمان | ریسک در وضعیت کنترلنشده | نقش راکارد سازمانی |
|---|---|---|
| شناسایی کاربران ریموت | اتصال کاربران یا Agentهای تأییدنشده | تأیید Agentها و مدیریت کاربران از پنل مرکزی |
| کنترل سطح دسترسی | اعطای دسترسی بیش از نیاز کاربران | تعریف سطح دسترسی بر اساس شناسه کاربران |
| مشاهده سوابق اتصال | نامشخصبودن مبدأ، مقصد و زمان اتصال | ثبت و نمایش اطلاعات اتصال در بخش Connections |
| کاهش وابستگی خارجی | وابستگی به سرویسهای عمومی و خارجی | استقرار سرور راکارد در زیرساخت داخلی سازمان |
| احراز هویت قویتر | اتکا به رمز ثابت برای ورود کاربران | پشتیبانی از رمز یکبارمصرف مبتنی بر TOTP |
برای اجرای مؤثر PAM و راکارد از کجا شروع کنیم؟
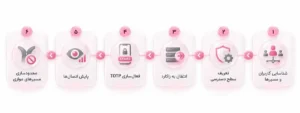
- شناسایی کاربران و مسیرها: کاربران داخلی، پیمانکاران، سیستمهای مقصد و ابزارهای ریموت فعال را فهرست کنید.
- تعریف سطح دسترسی مناسب: مشخص کنید هر نقش به کدام سیستم، در چه زمان و با چه سطحی دسترسی داشته باشد.
- انتقال اتصالها به راکارد: مسیرهای ریموت پراکنده را بهتدریج به بستر رسمی و تحت مدیریت منتقل کنید.
- تقویت احراز هویت کاربران: Agentهای مجاز را تأیید کنید و TOTP را برای حسابهای مدیریتی فعال نگه دارید.
- بازبینی منظم سوابق اتصال: گزارشهای Connections را در برنامه دورهای بررسی و پایش امنیتی قرار دهید.
- محدودسازی مسیرهای موازی: اتصال مستقیم و ابزارهای خارج از مسیر مصوب را در شبکه و سیستمعامل محدود کنید.
برای دسترسی به سرورها نیز باید مسیر مناسب با معماری سازمان انتخاب شود. اگر اتصال مستقیم RDP در شبکه ریسک ایجاد کرده است، راهنمای انتخاب جایگزین RDP برای سرور به بررسی سناریوهای قابل استفاده کمک میکند.
چه سازمانهایی بیشتر به راکارد سازمانی نیاز دارند؟
راکارد سازمانی برای مجموعههایی مناسب است که مدیران سیستم متعدد، تیم Helpdesk، شعب مختلف یا پیمانکاران پشتیبانی دارند و دسترسی ریموت بخشی از عملیات روزانه آنهاست. همچنین سازمانهایی با محدودیت اینترنت، الزام نگهداری داده در زیرساخت داخلی یا حساسیت بالا نسبت به دسترسی پیمانکاران میتوانند از استقرار داخلی راکارد بهره ببرند؛ تیم آوید نیز میتواند بر اساس تعداد کاربران، سیستمهای مقصد و سطح دسترسی موردنیاز، معماری متناسب را پیشنهاد دهد.
جایی که دسترسی کنترل میشود، امنیت معنا پیدا میکند
پیادهسازی PAM با خرید محصول و ثبت یک مورد در گزارش ممیزی تمام نمیشود. سازمان باید مسیر اتصال کاربران ممتاز را نیز بشناسد، راههای موازی را محدود کند و سوابق ارتباطها را بهطور منظم بررسی کند. بدون این اقدامات، دسترسی ریموت همچنان میتواند بیرون از سیاست امنیتی انجام شود.
راکارد سازمانی اتصالهای ریموت مدیران، کارشناسان و پیمانکاران را به بستری متمرکز در زیرساخت سازمان منتقل میکند. برای بررسی وضعیت فعلی دسترسیها و انتخاب معماری مناسب، از صفحه راکارد سازمانی درخواست مشاوره ثبت کنید.
